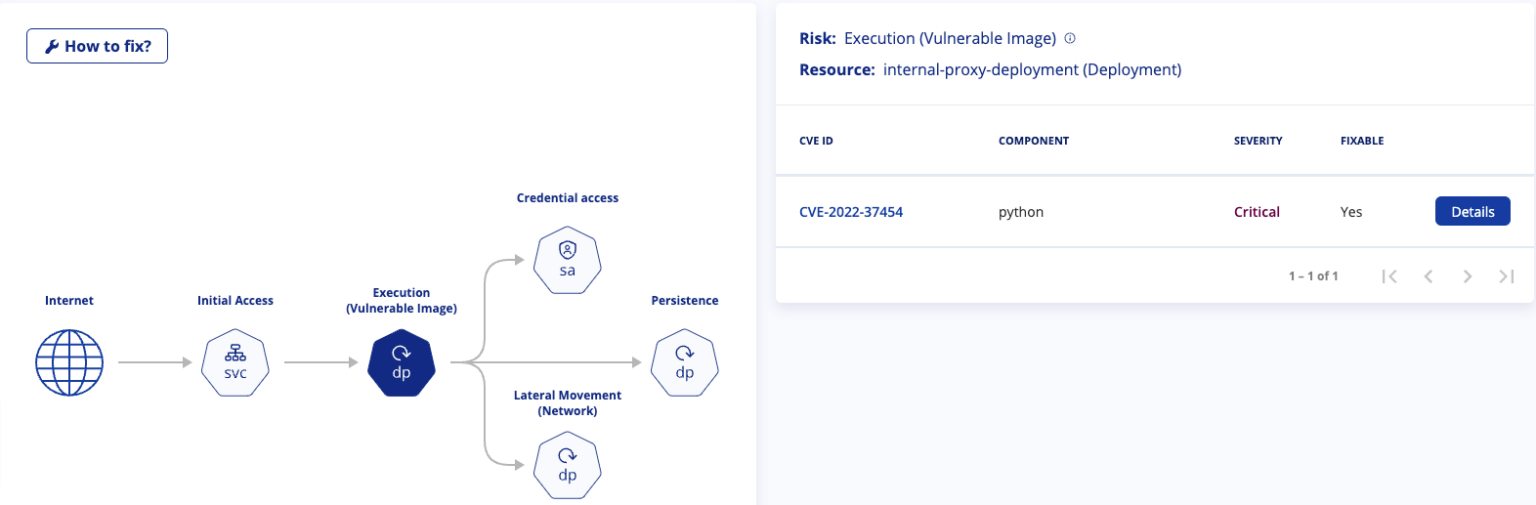
Это дорожная карта для злоумышленников с шагами, которые они могут предпринять, чтобы воспользоваться слабыми местами в безопасности. Они начинают с начальной точки входа и проходят через уязвимости и неправильные конфигурации, чтобы добраться до ценных активов с целью украсть данные или причинить вред. Если вы определите пути атак, то сможете сконцентрироваться на действиях, которые приносят наибольшую пользу для кибербезопасности.
Среда развертывания kubernetes может включать в себя тысячи различных слабых мест (неправильные конфигурации, уязвимости и контроль доступа), поэтому важно определить шаг, на котором среда наиболее уязвима.
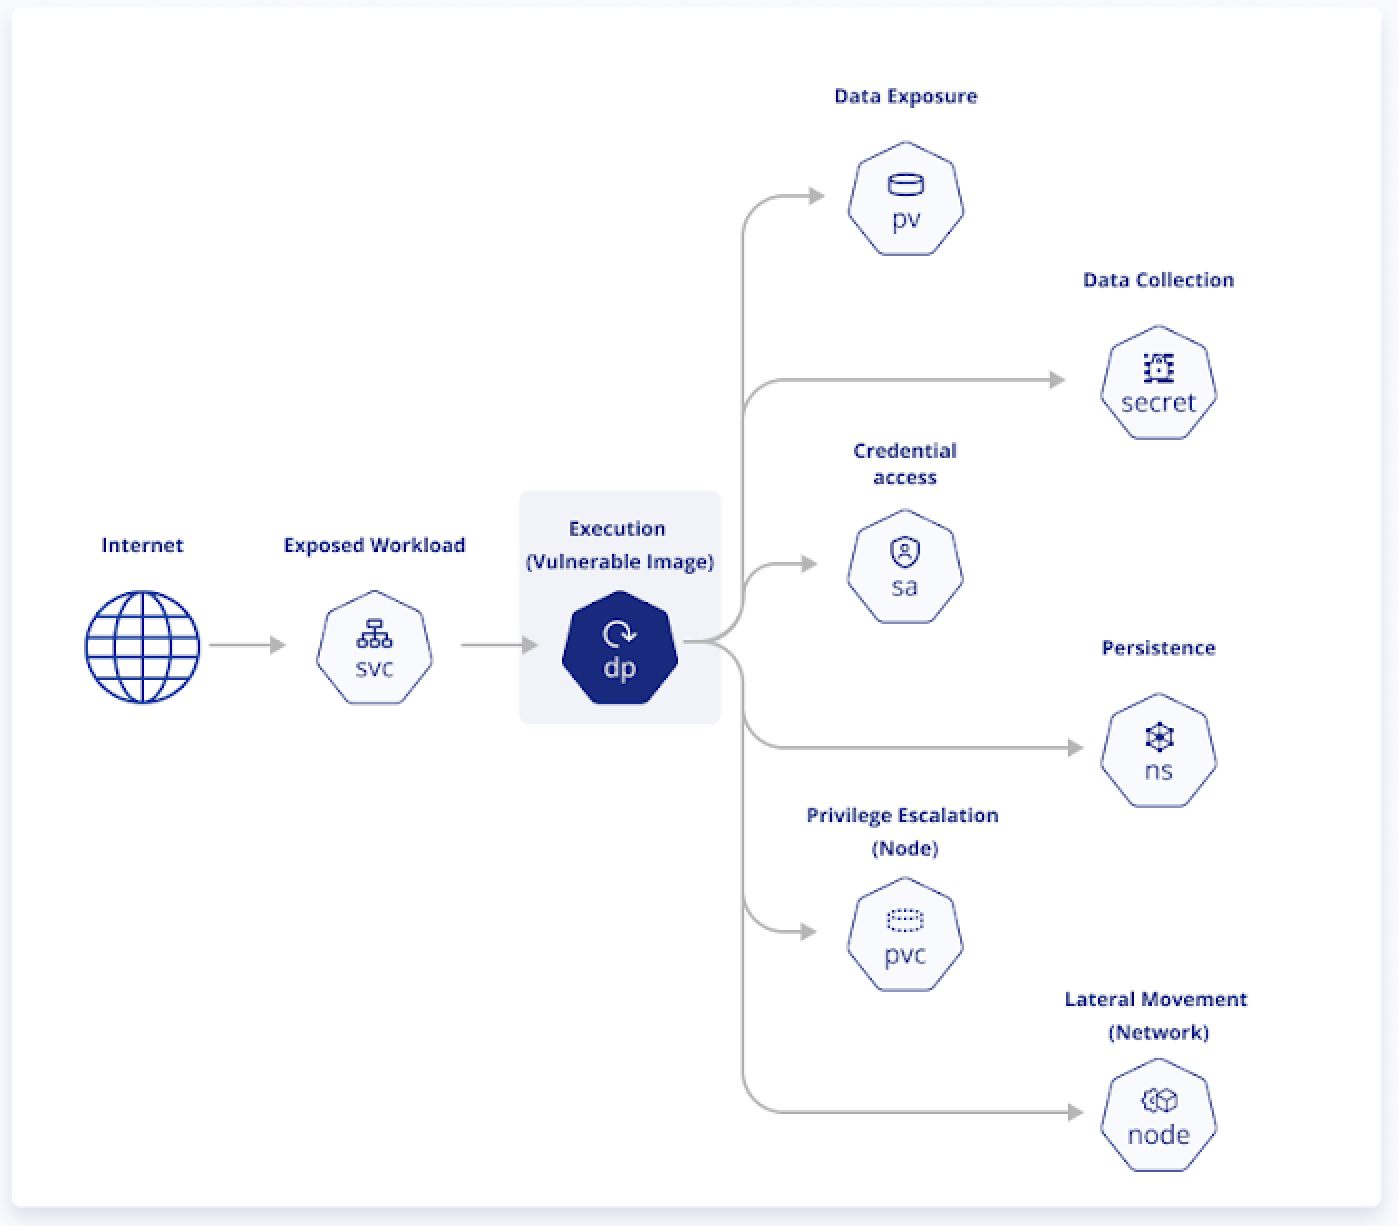
Тип №1: Незащищенная рабочая нагрузка с критическими уязвимостями
Этот тип пути атаки относится к рабочей нагрузке, доступ к которой есть через службу или точку входа. Когда она содержит критические уязвимости и неправильные настройки, она уязвима для использования злоумышленниками.
Последствия: несанкционированный доступ к данным и контроль над другими компонентами Kubernetes.
Решение: укрепить систему (хотя бы один шаг) на пути, указанный на картинке ниже.
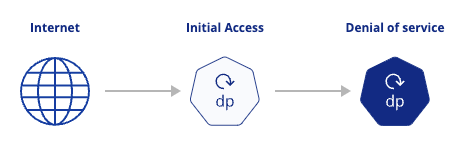
Тип №2: Потенциальный отказ в обслуживании
Как и предыдущий тип, этот относится к рабочей нагрузке, доступной через службу или точку входа. Однако в этом случае критической проблемой является отсутствие ограничений ресурсов (ЦП и/или памяти).
Последствия: отказ в обслуживании, что повлияет на производительность и стабильность системы.
Решение: укрепить систему (хотя бы один шаг) на пути, указанный на картинке ниже.
Блокирование пути атаки
Рассмотрим на примере платформы ARMO, разработчики которой также сделали Kubescape. В её интерфейсе показаны слабые места в вашей инфраструктуре Kubernetes и подробно описано, как злоумышленники могут ими воспользоваться. График отображает неправильные конфигурации и уязвимости, которые могут привести к атаке. Каждый шаг, который может предпринять злоумышленник, представлен в виде узла на графе, причем каждый узел содержит одну или несколько конкретных неправильных конфигураций или уязвимостей.
Чтобы заблокировать путь атаки, выберите шаг и устраните все связанные с ним проблемы безопасности. Этими проблемами могут быть неправильные настройки или уязвимости. Вам необходимо отключить хотя бы один из шагов на пути. Каждый шаг можно исправить, решив все связанные с ним проблемы безопасности.